Ransomware voorkomen: 7 cruciale stappen voor organisaties
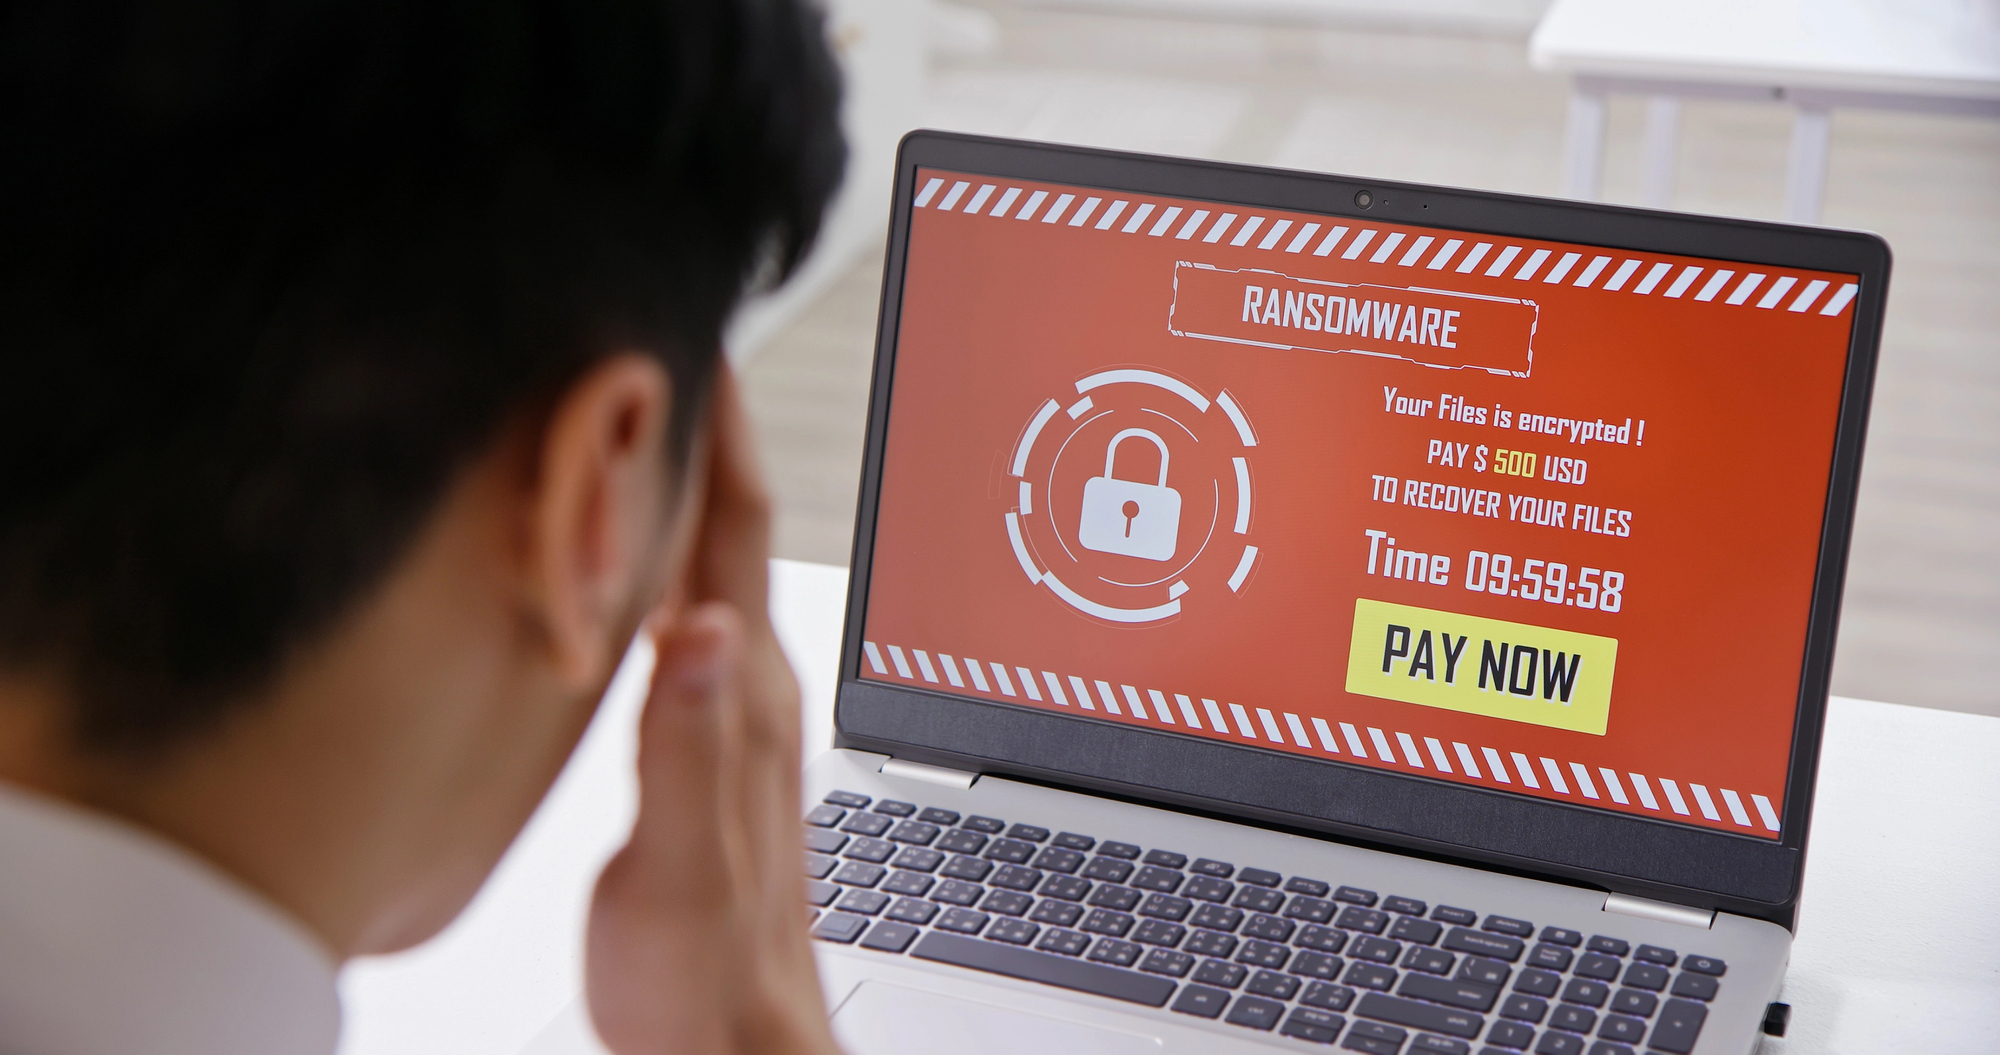
Ransomware-aanvallen vormen een van de grootste bedreigingen voor de continuïteit van moderne bedrijven. Een onoplettende klik op een verdachte link of een vergeten beveiligingsupdate kan er al voor zorgen dat een compleet bedrijfsnetwerk binnen enkele minuten op slot gaat. Omdat het herstellen van de schade duizenden euro’s kan kosten en de bedrijfsvoering dagenlang stillegt, is effectief ransomware voorkomen de absolute topprioriteit voor elke IT-afdeling.
In dit artikel behandelen we de manieren waarop gijzelsoftware een netwerk binnendringt én delen we 7 concrete stappen waarmee je jouw organisatie optimaal beschermt tegen deze vorm van cybercriminaliteit.
Wat is ransomware en hoe dringt het binnen?
Ransomware is schadelijke software (malware) die bestanden, databases of hele besturingssystemen gijzelt door ze met een krachtige encryptie te versleutelen. De cybercriminelen eisen vervolgens losgeld (ransom) in ruil voor de sleutel die de data weer toegankelijk maakt.
Aanvallers maken doorgaans gebruik van drie bekende invalshoeken:
- Phishing en Social Engineering: Medewerkers worden verleid om op schadelijke bijlagen of links te klikken.
- Kwetsbaarheden in software: Ongepatchte lekken in besturingssystemen of netwerkapparatuur worden misbruikt.
- Slecht beveiligde thuiswerkverbindingen: Zwakke wachtwoorden op Remote Desktop (RDP)-poorten worden geautomatiseerd gekraakt.
7 cruciale stappen om ransomware te voorkomen
Door proactief een gelaagde beveiligingsstrategie in te richten, verklein je het risico op een geslaagde aanval tot een minimum.
1. Voer consequent software- en beveiligingsupdates uit
Cybercriminelen zoeken continu naar bekende lekken in software en besturingssystemen. Zorg dat updates voor Windows, macOS, browsers en serverapparatuur direct geautomatiseerd worden geïnstalleerd. Dit proces noemt men patch management.
2. Implementeer meervoudige authenticatie (MFA)
Wachtwoorden alleen bieden onvoldoende bescherming. Door meervoudige authenticatie (MFA) verplicht te stellen op alle logins (zoals e-mail, VPN en cloudomgevingen), heeft een hacker niets aan een buitgemaakt wachtwoord.
3. Verhoog de security awareness van medewerkers
Medewerkers vormen vaak de eerste verdedigingslinie. Train het personeel periodiek in het herkennen van phishing-mails, verdachte afzenders en afwijkende URL’s. Voer daarnaast gecontroleerde phishing-simulaties uit om de alertheid hoog te houden.
4. Richt een strikt back-upbeleid in (Immutable Backups)
Mocht er toch een besmetting optreden, dan is een actuele back-up jouw reddingsboei. Zorg voor losgekoppelde of onveranderbare back-ups (immutable storage) in de cloud, zodat de ransomware de reservekopieën niet kan wissen of versleutelen.
5. Beperk gebruikersrechten (Principle of Least Privilege)
Geef medewerkers alleen toegang tot de mappen en systemen die strikt noodzakelijk zijn voor hun functie. Als een account met beperkte rechten besmet raakt, kan de ransomware zich minder ver door het netwerk verspreiden.
6. Gebruik geavanceerde Endpoint Detection and Response (EDR)
Traditionele antivirussoftware kijkt alleen naar bekende virushandtekeningen. Een moderne EDR-oplossing gebruikt kunstmatige intelligentie om verdacht gedrag — zoals het razendsnel versleutelen van meerdere bestanden achter elkaar — direct te herkennen en te blokkeren.
7. Segmenteer het netwerk
Verdeel het bedrijfsnetwerk in afzonderlijke zones. Zorg ervoor dat het gastennetwerk, de kantoorwerkplekken en de kritische servers van elkaar gescheiden zijn. Dit voorkomt dat malware zich ongehinderd van het ene naar het andere apparaat verplaatst.
Wat te doen als er toch een infectie plaatsvindt?
Ondanks alle voorzorgsmaatregelen kan het noodlot toeslaan. In dat geval telt elke seconde om de schade te beperken:
- Isoleer het getroffen apparaat direct: Trek de netwerkkabel eruit en koppel de wifi los om verspreiding te stoppen.
- Schakel de computer niet uit: Laat het apparaat aanstaan; het werkgeheugen (RAM) kan waardevolle informatie bevatten voor forensisch onderzoek.
- Meld het incident direct: Licht het IT-beheerteam en de Functionaris Gegevensbescherming direct in.
- Herstel vanuit een schone back-up: Betaal in regel geen losgeld, maar schoon de systemen op en zet een niet-geïnfecteerde back-up terug.
Veelgestelde vragen over ransomware voorkomen
Het treffen van de juiste maatregelen tegen gijzelsoftware roept bij veel IT-verantwoordelijken praktische vragen op. Hieronder geven we antwoord op de meest gestelde vragen rondom dit thema.
Is het verstandig om losgeld te betalen bij een ransomware-aanval?
Beveiligingsexperts en politiediensten adviseren dringend om géén losgeld te betalen. Betalen biedt geen enkele garantie dat je al je bestanden daadwerkelijk terugkrijgt. Bovendien houd je hiermee het criminele verdienmodel in stand en word je mogelijk een aantrekkelijk doelwit voor toekomstige aanvallen.
Welke bestanden zijn het meest vatbaar voor gijzelsoftware?
Ransomware richt zich primair op waardevolle documenten en gegevensstructuren, zoals PDF-bestanden, Office-documenten (Word, Excel), afbeeldingen, broncodes en complete SQL-databases.
Biedt een standaard antivirusprogramma voldoende bescherming tegen ransomware?
Nee, standaard antivirussoftware loopt vaak achter op de nieuwste varianten van gijzelsoftware. Modern ransomware voorkomen vereist een gelaagde aanpak met actieve gedragsanalyse (EDR), strak identiteitsbeheer en geautomatiseerde patch-processen.
Conclusie
Het doeltreffend ransomware voorkomen is een doorlopend proces dat vraagt om zowel technische beveiliging als menselijke alertheid. Door het toepassen van netwerksegmentatie, het verplicht stellen van MFA, continue educatie van medewerkers en het beheren van onveranderbare back-ups, creëer je een ijzersterke verdedigingslinie. Zo blijft jouw organisatie optimaal beschermd tegen de impact van gijzelsoftware.