Waarom Multi-Factor Authentication (MFA) onmisbaar is voor elke organisatie
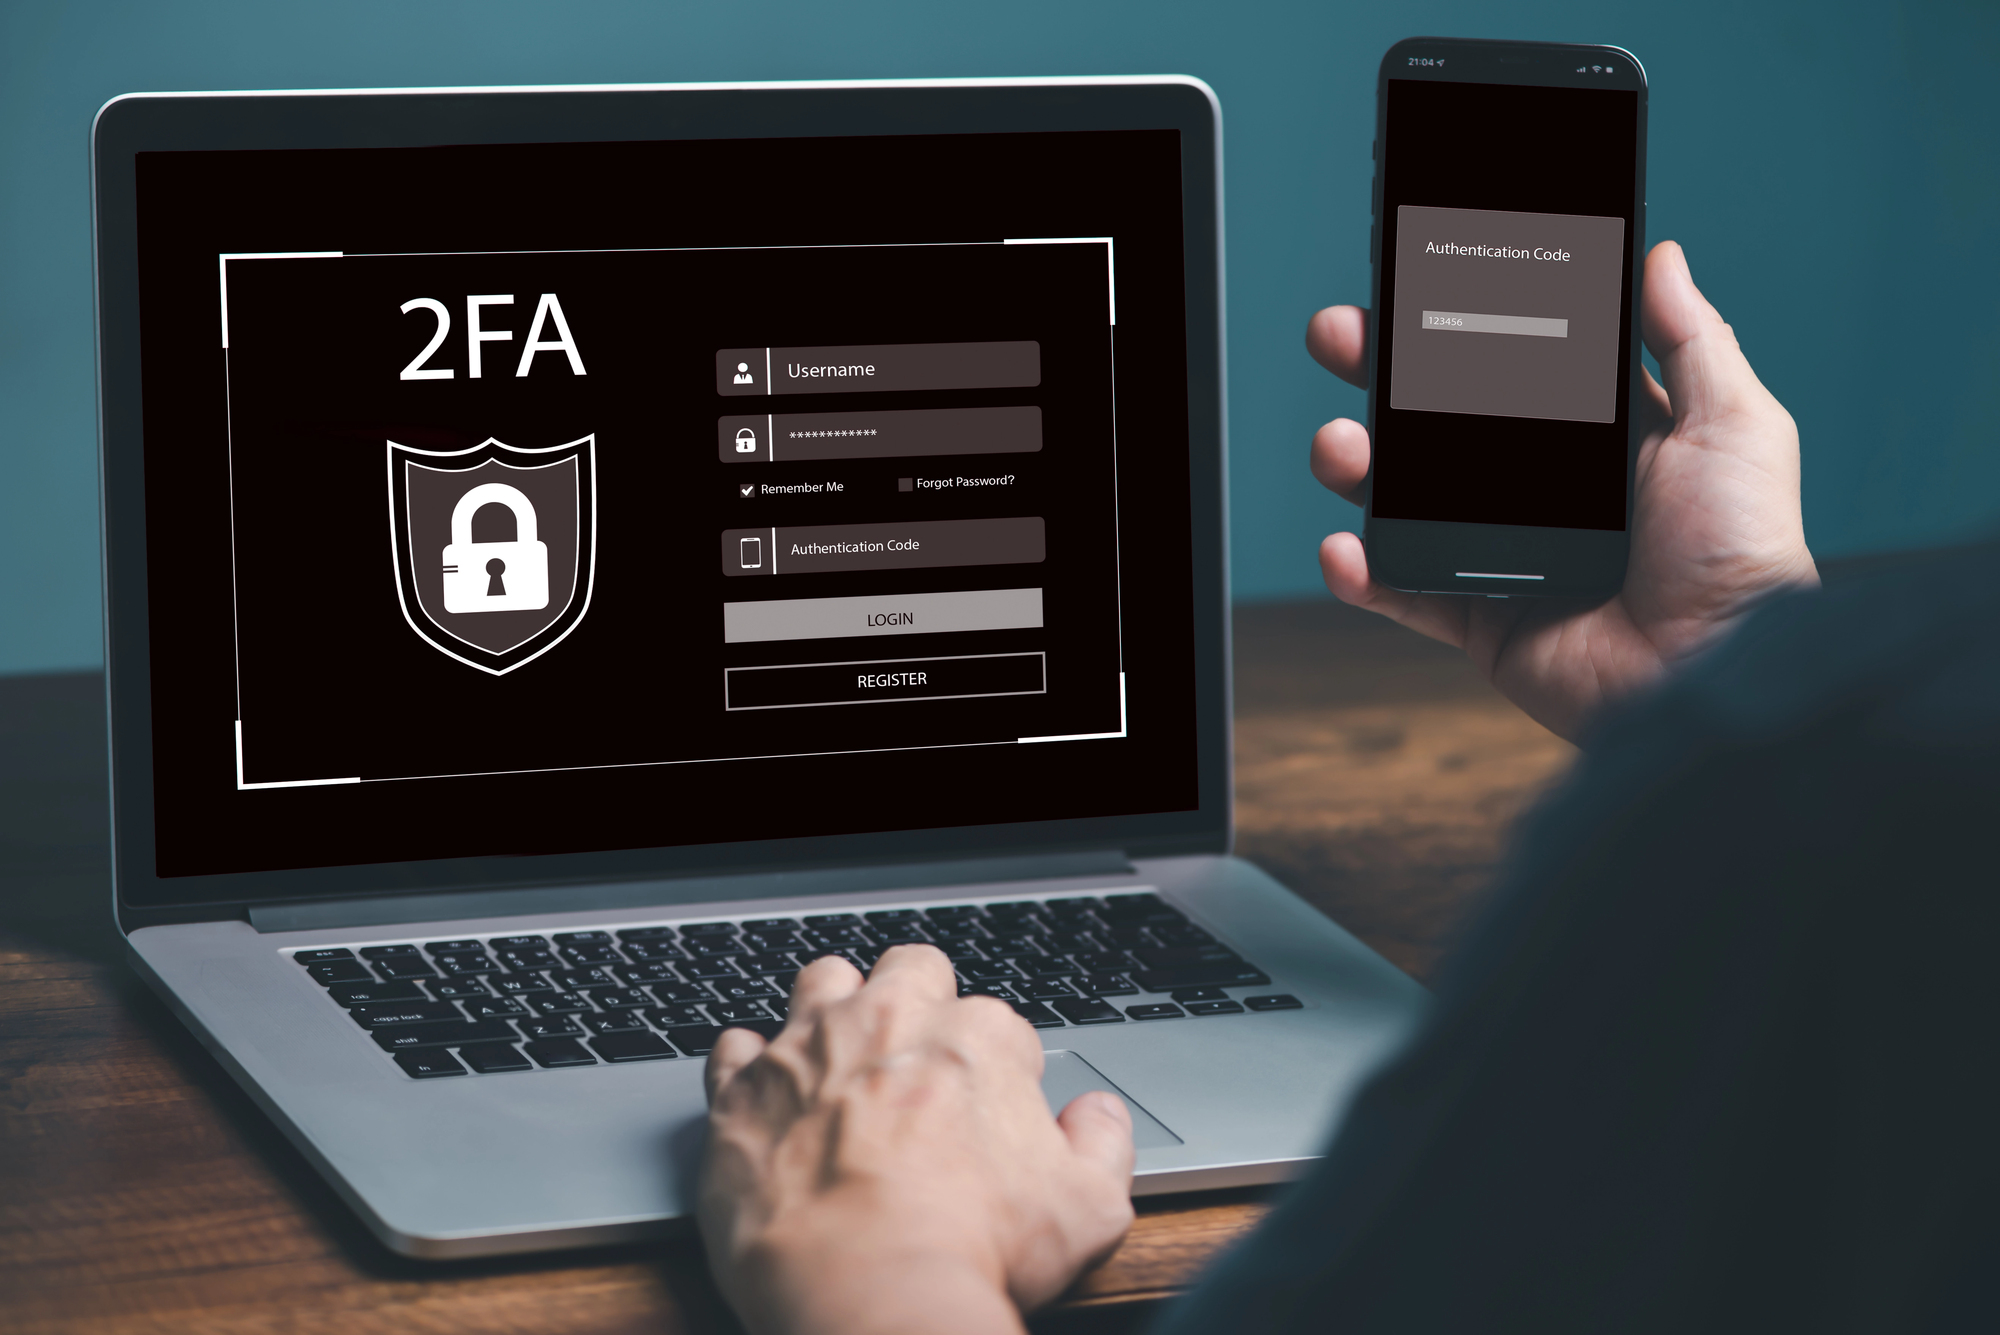
Wachtwoorden alleen bieden al lang niet meer de bescherming die nodig is om gevoelige bedrijfsdata veilig te houden. Door datalrekken, phishing-aanvallen en het hergebruik van wachtwoorden over verschillende platformen, vallen inloggegevens dagelijks in handen van cybercriminelen. Eén enkel buitgemaakt wachtwoord kan voldoende zijn om een heel bedrijfsnetwerk plat te leggen.
In dit artikel leggen we uit hoe multi factor authentication werkt, welke verschillende authenticatievormen er bestaan en waarom het instellen van MFA de meest effectieve stap is om identiteitsfraude en datalrekken te voorkomen.
Wat is Multi-Factor Authentication (MFA)?
Multi factor authentication (MFA) is een beveiligingsmethode waarbij een gebruiker pas toegang krijgt tot een systeem, account of toepassing na het succesvol tonen van twee of meer onafhankelijke bewijsstukken (factoren).
Mocht een kwaadwillende toch de beschikking krijgen over jouw gebruikersnaam en wachtwoord, dan kan deze zonder het secundaire verificatiemiddel alsnog niet inloggen. Hiermee werpt MFA een cruciale extra barrière op tegen onbevoegde toegang.
De drie factoren van identiteitsverificatie
Bij het inrichten van een krachtige multi factor authentication worden verificatiemiddelen gecombineerd uit drie verschillende categorieën:
- Iets wat je weet (Kennis): Een wachtwoord, een PIN-code of het antwoord op een geheime vraag.
- Iets wat je hebt (Bezit): Een smartphone met een authenticator-app, een hardware-token of een beveiligingssleutel (zoals een YubiKey).
- Iets wat je bent (Inherentie): Biometrische kenmerken, zoals een vingerafdruk, gezichtsherkenning (Face ID) of een irisscan.
Een beveiliging is pas officieel sprake van MFA wanneer er minimaal twee elementen uit verschillende categorieën gebruikt worden.
Waarom een wachtwoord alleen niet meer volstaat
Inloggen met uitsluitend een gebruikersnaam en wachtwoord kent grote kwetsbaarheden. Criminelen maken gebruik van brute-force aanvallen, waarbij geautomatiseerde software miljoenen wachtwoordcombinaties per seconde uitprobeert.
Daarnaast laten medewerkers zich helaas nog te vaak verleiden door geavanceerde phishing-mails om hun inloggegevens in te vullen op valse inlogpagina’s. Wanneer multi factor authentication actief is, heeft de aanvaller aan het opgevangen wachtwoord alleen niet genoeg en blijft de toegang geweigerd.
De verschillende vormen van MFA vergeleken
Niet elke authenticatiemethode is even veilig. Het is belangrijk om de juiste balans te vinden tussen veiligheid en gebruiksgemak:
- SMS en telefonische verificatie: Gemakkelijk in te stellen, maar kwetsbaar voor SIM-swapping en het onderscheppen van berichten.
- Authenticator-apps (bijv. Microsoft of Google Authenticator): Gegenereerde codes veranderen elke 30 seconden. Aanzienlijk veiliger dan SMS en niet afhankelijk van een mobiel netwerk.
- Push-notificaties (met nummerkoppeling): Gebruikers krijgen een melding op hun telefoon en voeren het getal in dat op het inlogscherm verschijnt. Dit voorkomt MFA fatigue (vermoeidheid door te veel pushmeldingen).
- Fysieke beveiligingssleutels (FIDO2 / U2F): Hardwarematige sleutels die via USB of NFC verbinding maken. Dit is de meest veilige vorm van authenticatie en vrijwel ongevoelig voor phishing.
Stappen voor een succesvolle MFA-uitrol binnen organisaties
Het verplicht stellen van extra inlogstappen kan soms stuiten op weerstand bij medewerkers. Met deze aanpak verloopt de uitrol soepel:
- Kies de juiste authenticatiemiddelen: Geef de voorkeur aan authenticator-apps of Push-notificaties boven losse sms-codes.
- Begin met risicovolle accounts: Schakel MFA als eerste dwingend in voor IT-beheerders, de directie en medewerkers met toegang tot gevoelige financiële of klantgegevens.
- Maak gebruik van voorwaardelijke toegang (Conditional Access): Vraag alleen om extra verificatie wanneer iemand inlogt vanaf een onbekende locatie of een nieuw apparaat om de frictie te minimaliseren.
- Licht het personeel goed voor: Leg uit dat het instellen van MFA dient om het bedrijfsnetwerk én hun eigen identiteit te beschermen.
Veelgestelde vragen over multi factor authentication
Het doorvoeren van extra inlogstappen brengt in de praktijk vaak vragen met zich mee over verloren telefoons en gebruikersgemak. Hieronder beantwoorden we de meest gestelde vragen.
Wat gebeurt er als een medewerker zijn telefoon verliest?
Wanneer een smartphone met de authenticator-app kwijtraakt, kan de IT-beheerder tijdelijk een eenmalige herstelcode genereren of de geregistreerde authenticatiemethode van het account herstellen.
Wat is het verschil tussen 2FA en MFA?
2FA (Two-Factor Authentication) is een specifieke vorm van MFA waarbij er exact twee factoren gebruikt worden (bijvoorbeeld een wachtwoord + een SMS-code). MFA is de overkoepelende term en kan ook bestaan uit drie of meer verificatielagen.
Kan multi factor authentication gehackt worden?
Geen enkele beveiligingslaag is 100% onfeilbaar, maar MFA blokkeert volgens onderzoek van Microsoft meer dan 99% van alle geautomatiseerde accountoverschrijdingen. Geavanceerde phishing-technieken kunnen soms push-notificaties omzeilen, wat voorkomen wordt door nummerkoppeling of fysieke FIDO2-sleutels te gebruiken.
Conclusie
Het implementeren van multi factor authentication is een van de snelste en meest effectieve manieren om de digitale beveiliging van een organisatie naar een hoger niveau te tillen. Door niet langer te vertrouwen op alleen een wachtwoord, maar een extra verificatielaag te eisen, sluit je de deur voor het overgrote deel van de cyberdreigingen. Zo blijft identiteits- en toegangsbeheer optimaal gewaarborgd binnen de gehele organisatie.